توضیحات
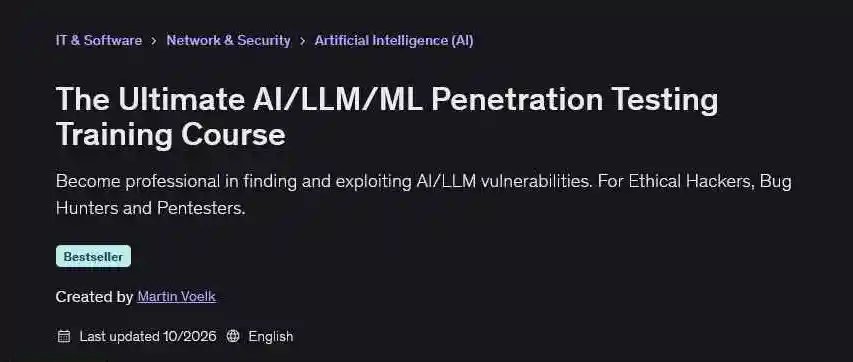
آموزش تست نفوذ هوش مصنوعی و مدل های زبانی بزرگ (LLM)
نام دوره : The Ultimate AI/LLM/ML Penetration Testing Training Course
پیشنیازها
مهارتهای پایه در کاربری رایانه و اینترنت: توانایی وبگردی، نصب برنامهها و اجرای گامبهگام دستورالعملها روی سیستم شخصی.
درک اولیه از سازوکار وب و وباپلیکیشنها: آشنایی مقدماتی با نحوه تعامل مرورگر، وبسرویسها و APIها (نیاز به دانش پیشرفته نیست).
بدون نیاز به تجربه قبلی در هک، لینوکس یا برنامهنویسی: کلیه سناریوها، ابزارهای تست نفوذ و کدهای اکسپلویت از صفر و به صورت گامبهگام تدریس میشوند.
رایانه شخصی استاندارد با حداقل ۴ گیگابایت رم: قابلیت اجرا روی کلیه سیستمعاملهای ویندوز، مکاواس یا لینوکس به همراه یک مرورگر بهروز.
تعهد به رعایت اصول اخلاقی و قوانین امنیت سایبری: انجام تمامی آزمونها و حملات صرفاً بر روی آزمایشگاههای دوره و سیستمهای دارای مجوز کتبی تست.
توضیحات:
چرا آزمون نفوذ سیستمهای هوش مصنوعی و مدلهای زبانی (AI Red Teaming) به سریعترین حوزه در حال رشد در صنعت امنیت اطلاعات تبدیل شده است؟
در معماری مدرن، مدلهای هوش مصنوعی صرفاً یک چتبات ساده نیستند؛ آنها به ابزارهای جانبی، مرورگرهای تحت وب، پایگاههای داده حساس و پروتکلهای اجرایی متصلاند و میتوانند از طرف کاربر تصمیم بگیرند.
یک اشتباه در فیلترینگ ورودی یا ایزولهسازی کانتکست کافی است تا نفوذگر با ارسال یک پرامپت دستکاریشده (Prompt Injection)، کل دادههای خصوصی را سرقت کند یا دستورات غیرمجاز را در سیستمهای داخلی سازمان به اجرا درآورد.
این دوره توسط مارتین ولک (Martin Voelk)، کهنهکار امنیت سایبری با بیش از ۲۷ سال سابقه درخشان و دارنده بالاترین مدارک بینالمللی نظیر CISSP، OSCP، OSWP، Cisco CCIE و گواهینامههای تخصصی امنیت هوش مصنوعی تدوین شده است.
در این دوره، تئوریهای خشک جای خود را به لابراتوارهای عملی دادهاند.
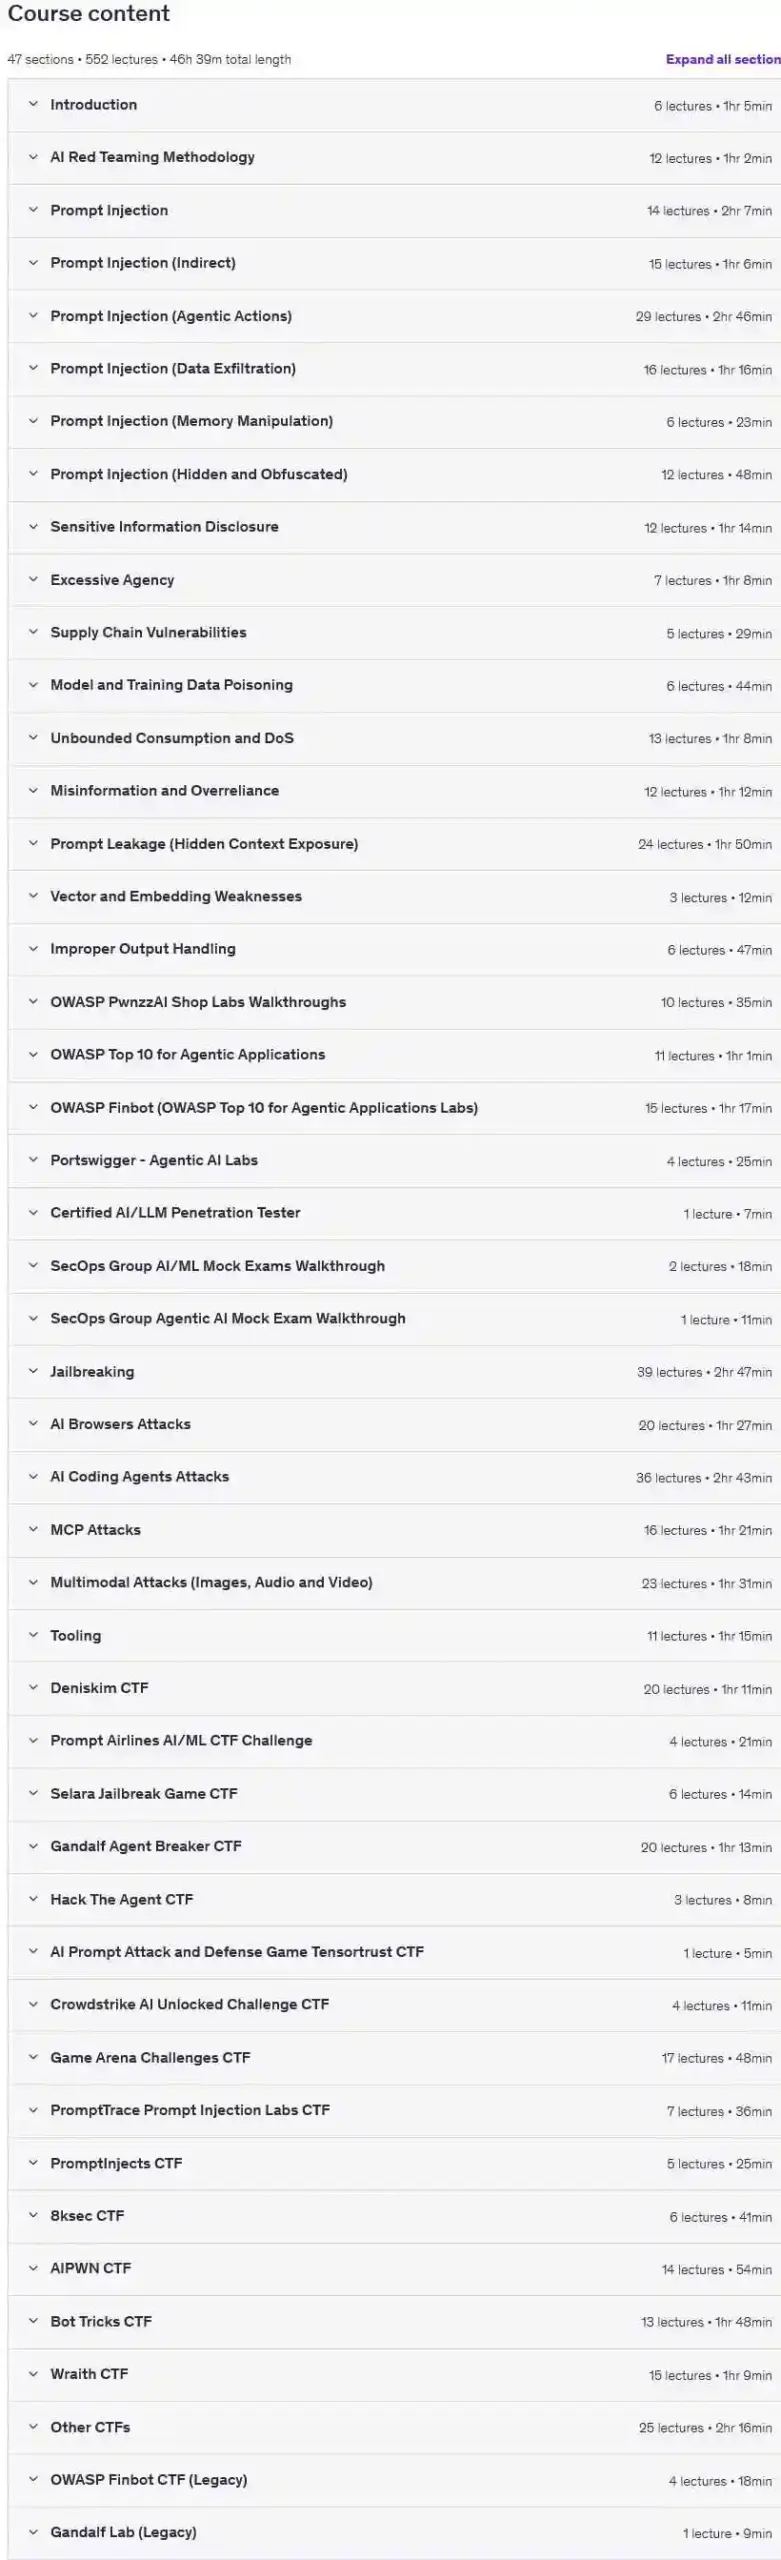
شما چارچوبهای استاندارد OWASP Top 10 for LLMs و OWASP Top 10 for Agentic Applications را کالبدشکافی میکنید، در آزمایشگاههای معتبری مانند OWASP PwnzzAI Shop، OWASP Finbot و PortSwigger Agentic AI نفوذ به مدلها را تمرین میکنید، با خطرات پروتکل زمینه مدل (MCP) و عاملیتهای کدنویسی آشنا میشوید و در بیش از ۱۰ مسابقه فتح پرچم (CTF) مطرح جهانی، مهارت شکار آسیبپذیریهای بحرانی هوش مصنوعی را به سطح استادی میرسانید.
سرفصلهای تخصصی و مهارتهای کسبشده در آموزش تست نفوذ هوش مصنوعی و مدل های زبانی بزرگ (LLM)
متدولوژی تیم قرمز هوش مصنوعی (AI Red Teaming Methodology): پایهریزی تفکر تهاجمی، ارزیابی سطوح حمله در سیستمهای LLM، مستندسازی آسیبپذیریها و استانداردهای گزارشدهی باگ بونتی در تارگتهای هوش مصنوعی.
کالبدشکافی تزریق پرامپت (Prompt Injection) و دور زدن کنترلها:
تزریق پرامپت مستقیم (Direct) و غیرمستقیم (Indirect) از طریق دادههای وب و اسناد آلوده.
دستکاری حافظه مدل، استخراج پنهان دادهها (Data Exfiltration) و بهرهبرداری از پیلودهای پنهان و مبهمسازیشده (Obfuscated Payloads).
جیلبریک (Jailbreaking) مدلهای تجاری مدرن و شکستن فیلترهای اخلاقی و ایمنی سیستمها.
اکسپلویت آسیبپذیریهای دهگانه OWASP برای LLMها:
افشای اطلاعات حساس (Sensitive Information Disclosure) و نشت پرامپتهای سیستمی (System Prompt Leakage).
اختیارات بیشازحد عاملیتها (Excessive Agency) و اجرای اقدامات ناخواسته با دسترسیهای سطح بالا.
آسیبپذیریهای زنجیره تامین (Supply Chain) و خطرات ادغام پلاگینها و ابزارهای شخص ثالث.
مسمومسازی دادهها و مدلها (Data and Model Poisoning) در پایپلاینهای آموزش و فاینتیونینگ.
حملات محرومسازی از سرویس (DoS) و مصرف بیپایان منابع پردازشی و توکنها (Unbounded Consumption).
ضعفهای امنیتی پایگاههای داده برداری، امبدینگها و مدیریت نادرست خروجی مدل (Improper Output Handling).
حملات پیشرفته به عاملیتها، مرورگرها و ابزارهای نوین:
نفوذ به عاملیتهای هوش مصنوعی خودکار بر پایه چارچوب OWASP Agentic Applications.
حملات به مرورگرهای هوشمند (AI Browsers) و عاملیتهای خودکار کدنویسی (AI Coding Agents).
کشف و اکسپلویت وکتورهای حمله در سرورها و کلاینتهای پروتکل زمینه مدل (MCP Attacks).
حملات چندوجهی (Multimodal Attacks) با پنهانسازی پیلودهای مخرب درون تصاویر، فایلهای صوتی و ویدیوها.
لابراتوارهای عملی استاندارد و تحلیل CTFهای بینالمللی:
حل گامبهگام سناریوهای PortSwigger Agentic AI Labs و محیط تجاری ساختگی OWASP PwnzzAI Shop.
تحلیل نمونهآزمونهای عملی SecOps Group AI/ML برای آمادگی مدارک حرفهای.
تحلیل تشریحی مسابقات تخصصی فتح پرچم: TensorTrust، Prompt Airlines، Selara، Gandalf، Crowdstrike AI Unlocked، AIPWN، 8ksec و سایر چالشهای نفوذ به مدلها.
چرا باید در این دوره شرکت کنید؟
تدریس توسط یکی از برترین شکارچیان باگ دنیا با مدارک OSCP و CISSP: انتقال تجربیات واقعی از کشف هزاران آسیبپذیری بحرانی در پلتفرمهای باگبونتی بینالمللی.
آموزش کاملاً عملی و مبتنی بر سناریوهای روز: تمرکز صددرصدی بر لابراتوارهای زنده و پرهیز از مباحث خستهکننده تئوری یا سیاستگذاریهای انتزاعی.
پوشش جدیدترین وکتورهای حمله سال: بررسی تخصصی حملات به سرورهای MCP، دستیاران کدنویسی و سیستمهای چندوجهی.
آمادگی کامل برای مدارک حرفهای امنیت هوش مصنوعی: فراهم کردن زیربنای عملی برای شرکت در آزمونهای معتبر SecOps AI و دورههای ارزیابی تخصصی Red Team.
دوره آموزش تست نفوذ هوش مصنوعی و مدل های زبانی بزرگ (LLM) برای چه کسانی مناسب است؟
هکرهای اخلاقی، کارشناسان تست نفوذ (Pentesters) و شکارچیان باگ بونتی: متخصصانی که میخواهند با اضافه کردن تارگتهای LLM و هوش مصنوعی به اهداف خود، آسیبپذیریهای بسیار باارزش ثبت کنند.
مهندسان امنیت نرمافزار (AppSec) و کارشناسان مراکز عملیات امنیت (SOC): تحلیلگرانی که وظیفه دارند الگوهای رفتاری حملات نسل جدید به چتباتها و ابزارهای شرکتی را پایش و مهار کنند.
توسعهدهندگان و معماران سیستمهای هوش مصنوعی: برنامهنویسانی که سیستمهای عاملیتی و RAG میسازند و میخواهند ساختار خود را در برابر پرامپت اینجکشن و اکسپلویتهای ناشناخته مقاومسازی نمایند.
تمام علاقهمندان به ورود به حرفه پرتقاضای AI Red Teaming: افرادی که به دنبال یک نقشه راه پروژهمحور و واقعی برای ورود به مرزهای دانش امنیت سایبری هستند.
یودمی ایران –
دوره درخواستی خود را از راه های ارتباطی درخواست کنید