
توضیحات
آموزش شروع پیدا کردن باگ های امنیتی و هک سایت
نام دوره : Intro to Bug Bounty Hunting and Web Application Hacking
دوره در تاریخ 8/2024 به روز رسانی شد – کل دوره از ابتدا دانلود و آپلود شد
پیش نیاز:
- درک اولیه از فناوری وب
- اصول لینوکس
- اتصال به اینترنت قابل اعتماد
توضیحات:
به Bug Bounty Hunting و Web Application Hacking، دوره مقدماتی شما در مورد شکار باگ بونتی عملی خوش آمدید.
با راهنمای و مربی خود بن صادقی پور (@NahamSec) اصول هک اخلاقی را بیاموزید.
در طول روز، بن به عنوان رئیس آموزشی در HackerOne کار می کند. بن در طول اوقات فراغت خود در توییچ و یوتیوب برای سایر هکرها، شکارچیان جایزه باگ و محققان امنیتی محتوا تولید می کند.
این دوره به عنوان یک راهنمای جامع عمل می کند و به سوال شماره یک او پاسخ می دهد، “چگونه شروع کنم؟”
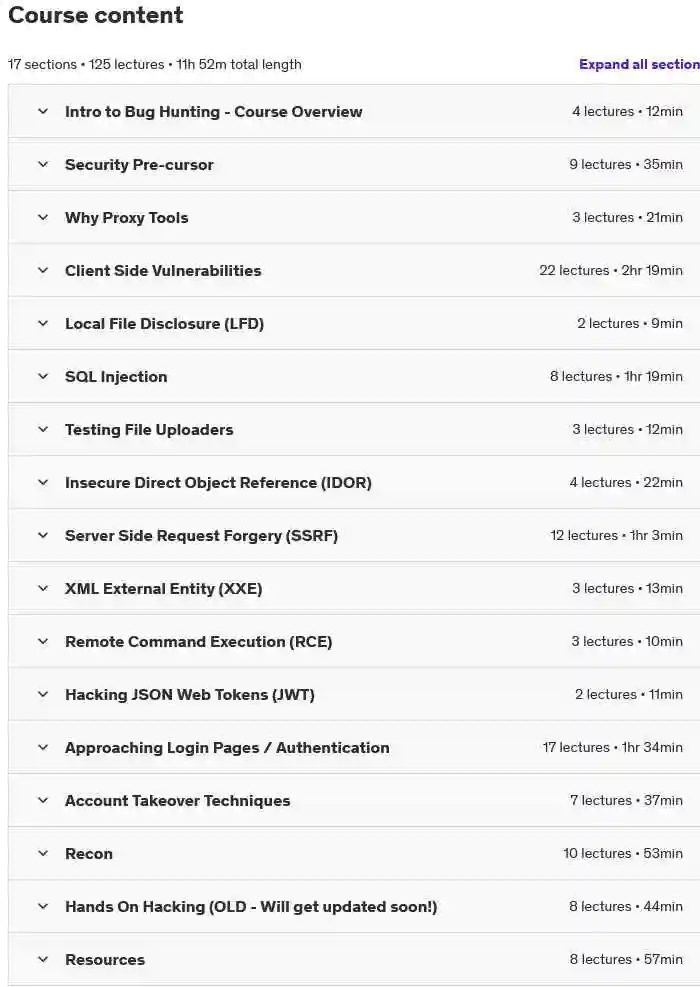
دوره آموزش شروع پیدا کردن باگ های امنیتی و هک سایت شامل موارد زیر خواهد بود:
- مروری بر بیش از 10 نوع آسیب پذیری و نحوه پیدا کردن آنها.
- آزمایشگاههای عملی برای هر نوع آسیبپذیری که در آن بن به شما نحوه عملکرد هر اشکال و نحوه استفاده بیشتر از آنها را راهنمایی میکند.
- یک آزمایشگاه عملی که در آن دانشآموزان به یک سازمان جعلی حمله میکنند تا مهارتهای تازه کسب شده خود را آزمایش کنند.
- مقدمه ای بر بازیابی از جمله کشف دارایی و کشف محتوا.
- شما ابزارهای تجارت و نحوه راه اندازی آزمایشگاه هک خود را یاد خواهید گرفت
- مقدمه ای بر برنامه های پاداش باگ ، نحوه خواندن دامنه، نحوه نوشتن یک گزارش یک گزارش خوب ، و نحوه دریافت اولین دعوت نامه خود برای برنامه جایزه باگ خصوصی!
این دوره فقط برای اهداف آموزشی در نظر گرفته شده است. این اطلاعات برای بهره برداری از کلاه سیاه استفاده نمی شود و فقط باید برای اهدافی استفاده شود که اجازه حمله به آنها را دارید.
دوره آموزش شروع پیدا کردن باگ های امنیتی و هک سایت برای چه کسانی است:
- مبتدیان در امنیت سایبری
- هر کسی که علاقه مند به هک اخلاقی است
- توسعه دهندگانی که به دنبال گسترش دانش خود در مورد آسیب پذیری هایی هستند که ممکن است بر آنها تأثیر بگذارد
- هر کسی که علاقه مند به امنیت برنامه است
- هک وب سایت ها برای هک اخلاقی


یودمی ایران –
دوره درخواستی خود را از راه های ارتباطی درخواست کنید
Farhad –
سلام، لطفا آپدیت جدید رو قرار بدید
یودمی ایران –
درود بر شما
به روز شد
ghost_byte123 –
لطفا دوره رو آپدیت کنید.
یودمی ایران –
درود بر شما
به روز شد